
هاكرز إيرانيون خدعوا باحث لإعطائهم بيانات عبر التظاهر بأنهم قائد سابق للمخابرات الإسرائيلية – تقرير
أرسل عضو في مجموعة بحثية بريدًا إلكترونيًا من عنوان خاص مرتبط ظاهريًا برئيس استخبارات الجيش الإسرائيلي السابق عاموس يادلين، ثم تم إرسال تقرير غير منشور وطلب منه تقديم تحليل
أفادت القناة 13 الإخبارية يوم الجمعة أن هاكرز إيرانيين انتحلوا شخصية الرئيس السابق للمخابرات العسكرية الإسرائيلية ومساعده لخداع باحث في مركز أبحاث لإعطائهم تحليل.
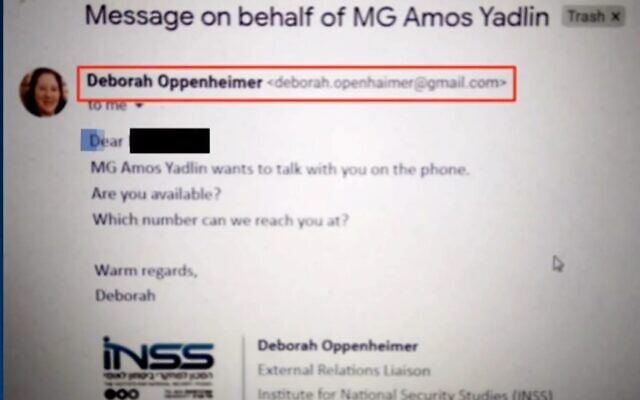
ووفقا للتقرير، تم إرسال بريد إلكتروني في 1 نوفمبر، ظاهريا من حساب “جي مايل” تابع لديبورا أوبنهايمر، مديرة العلاقات الخارجية وسكرتيرة عاموس يادلين، رئيس معهد دراسات الأمن القومي، إلى “مركز علمة للأبحاث والتعليم”.
وقالت المقدم (المتقاعدة) ساريت زهافي، مؤسسة مركز “علمة”، إن البريد الإلكتروني أبلغهم أن يادلين يرغب في التحدث مع أحد باحثيهم.
وقالت زهافي: “لم نكن نعرف ما الذي يدور حوله، ولكن عندما يتوجه الينا شخص بارز بهذا الشكل، نجيب على الفور ونرسل لهم رقم الهاتف”.
وفي اليوم التالي، تلقت الباحثة سلسلة من رسائل “واتساب” من حساب بدا أنه حساب يادلين، استخدم صورة ملف شخصي للرئيس السابق لوحدة المخابرات العسكرية في الجيش الإسرائيلي.
“قبل أن نتحدث، أريد أن تقرئي هذه الوثيقة وأن أسمع رأيك”، كتب في إحدى الرسائل، بما في ذلك رابط لتقرير من تأليف أربعة باحثين في معهد دراسات الأمن القومي لم يتم نشره بعد. وذكرت القناة 13 إنه كان يمكن الحصول على التقرير، حول الوضع في لبنان، فقط من خلال السرقة.
وكتب الباحث رداً مفصلاً على التقرير الخاص بلبنان وأرسله على رقم الهاتف. بعد ذلك، أثيرت شكوك وخلص تحقيق للأمن السيبراني إلى أن التبادل كان مع قراصنة إيرانيين.
وقال رام ليفي، مؤسس شركة “كونفيداس” لأبحاث الأمن السيبراني: “هذه طريقة رائعة لفهم ما يفكر به مجتمع الباحثين الأكاديميين العسكريين حول التطورات في الشرق الأوسط. بهذه الطريقة يمكنهم الحصول على آرائهم، ما لا يكتبونه حقًا في الأوراق الأكاديمية، بطريقة غير رسمية”.
وقال الباحث السيبراني أوهاد زيدنبرغ إن هناك هجمات “شبه أسبوعية” على المحققين الإسرائيليين، وادعى ان الجناة هم جهاز استخبارات تموله الحكومة الإيرانية.
وقال زيدنبرغ: “هناك الكثير من الأساليب للطعم النفسي، لجعلهم يعتقدون أنه هو نفس الشخص من معهد دراسات الأمن القومي أو معهد أبحاث آخر. أحيانًا يكون هؤلاء أشخاص تعرفهم شخصيًا، لكنهم ينتحلون شخصياتهم ويتحدثون العبرية. في كثير من الأحيان رأيناهم يخترقون رسائل البريد الإلكتروني ويتعلمون طريقة المراسلة. أي أنهم في الواقع ينسخون بريدًا إلكترونيًا كان موجودًا بالفعل في الصندوق، ويستخدمونه كأساس لكتابة بريد إلكتروني آخر”.
وقال معهد دراسات الأمن القومي في بيان إن “هذه محاولة لانتحال الهوية باستخدام بريد إلكتروني خاص وهمي وليس بريد إلكتروني تابع للمعهد. معهد دراسات الأمن القومي هو عامل مهم في مجال البحث الاستراتيجي وهو مستعد لمثل هذه المحاولات”.
وجاء التقرير وسط تصاعد التوترات بين إسرائيل وإيران، بعد أسبوع من إعلان صحيفة نيويورك تاي
ز أن عملاء إسرائيليين قتلوا نائب قائد تنظيم القاعدة في أحد شوارع طهران في أغسطس بناء على طلب من الولايات المتحدة.
وقبل ذلك، تم إلقاء اللوم على اسرائيل في هجوم إلكتروني كبير في مايو على ميناء بندر عباس الإيراني، الذي تتهم اسرائيل إيران باستخدامه منذ فترة طويلة لأغراض عسكرية لمساعدة تنظيمات في أماكن أخرى في الشرق الأوسط، بما في ذلك حماس وحزب الله، مع اعتراض الجيش الإسرائيلي لبعض الشحنات.
وجاء هجوم مايو المنسوب إلى إسرائيل على ما يبدو ردا على محاولة إيرانية مزعومة لاختراق شبكة البنية التحتية للمياه في إسرائيل. ووفقًا لتقرير نيويورك تايمز في مايو، تم اختيار الميناء على وجه التحديد لكونه هدف غير مركزي، بهدف إرسال رسالة أكثر من إلحاق ضرر فعلي.
وبحسب ما ورد كانت الشركات والوكالات الأمنية الإسرائيلية تستعد لهجوم إلكتروني إيراني أو مرتبط بإيران ردًا على الهجوم على الميناء.
وكانت هناك سلسلة من الانفجارات الغامضة في مواقع استراتيجية إيرانية خلال الصيف، والتي نُسبت إلى حد كبير إما إلى واشنطن أو القدس أو كليهما.
ويوم الإثنين، ذكرت صحيفة نيويورك تايمز أن الرئيس الأمريكي دونالد ترامب استدعى كبار مستشاريه ليسأله عما إذا كانت لديه خيارات لضرب المواقع النووية الإيرانية خلال الأسابيع الأخيرة له في منصبه، لكن تم تحذيره ان ذلك قد يؤدي إلى صراع أوسع.
واجتمع ترامب مع كبار المسؤولين بعد يوم من إعلان الوكالة الدولية للطاقة الذرية التابعة للأمم المتحدة أن إيران خزنت أكثر من 12 ضعف من مخزون اليورانيوم المخصب الذي يسمح به الاتفاق النووي لعام 2015، حسبما ذكرت الصحيفة نقلاً عن أربعة مسؤولين أمريكيين حاليين وسابقين.